易米wifi路由器默认密码
易米路由器是大约在2013左右,由于微信公众号的兴起,国内一个网络公司定制的用于wifi吸粉的无线路由器,使用openwrt定制,后台使用的是LuCI,其默认用户和密码是root / emee。
我手上有一台E-501型号,2.4g 300mbps,机器还不错,已稳定使用了10多年,可惜的是始终没有人做适配刷机。
易米路由器是大约在2013左右,由于微信公众号的兴起,国内一个网络公司定制的用于wifi吸粉的无线路由器,使用openwrt定制,后台使用的是LuCI,其默认用户和密码是root / emee。
我手上有一台E-501型号,2.4g 300mbps,机器还不错,已稳定使用了10多年,可惜的是始终没有人做适配刷机。
在windows系统中一键递归获取目录下所有的文件名。
在某目录中新建一个lister.txt文件,填写内容tree /f > list.txt,保存成lister.bat。
双击运行,将会递归眼目录下所有文件名并保存在list.txt中。
一直以来,我都在自己的几台电脑上使用btsync1.4.111做文件的备份和同步,比如几个人同样做一份设计稿,我做前1-10页,B同事做11-20页,C同事做21-30页,我们只需要每人建一个psd文件,然后使用btsync挂机,每个人做的一部分都会自动同步到所有人,这样即是一个版本服务器同时也是个自动文件服务器。这种应用方式在局域网内可用,在地球的不同位置也一样同用,对于非代码类的团队的协同工作是非常好的。

大约在5年前,btsync1.4.111版本突然连不上服务器了,中途有一阵突然又可以连上但是打洞的成功率比较低,再后来就彻底连不上了。
起初,以为是因为墙的原因,电脑上的一些项目都依然保持着。直到很长一段时间,我意识到可能永远也连不上了,那么是否可以魔法工具来使用呢?
在网上找了很多文章来尝试,最终者是无果的,最近一次尝试是看了下面这篇文章。
Resilio Sync 无法连接解决方法
https://foair.me/posts/resilio-sync-connection
通过为btsync设置代理,结果也是不行的,但是为了验证官方服务器是否连上,我使用了Proxifier分析了一下软件启动时年连接过程,软件确实发起了连接,但是回包却是几串报错信息。由于新老版本使用的服务器并不同,意味着像btsync1.4.111这种老版本的官方服务器配置文件已经没存在了。
这就说到我为什么还在用1.4.111这个版本,是因为这个版本有dht功能,这个功能在一次连接后,可以通过已连接的节点获取到其它节点信息,对于p2p来讲这是一个很好的功能。
既然老版本的官方服务器配置文件已不可用,并不代表这个软件已不可用,在非公网的情况下btsync依然是一个好用的工具,下面按两种情况说说:
1.局域网中使用btsync
这里的局域网可以是公司内部的同一wifi和网段的,也可以是有\/pn连接的异地用户,只要电脑之间可正常通信即可。
假设在A电脑的btsync里有一个文件目录,我们在B电脑上使用分享过来的key添加项目,在此项目的偏好设置---预定义主机-指定A的ip和端口,即可连上并实现高速同步。
2.在公网使用btsync
如果你的电脑A有公网ip,直接从路由器把btsync使用的端口映射过去即可,从其它电脑上使用预定义主机指定这个A的公网ip和端口即可。
如果两边都是内网,那么你需要一台VPS,在VPS上运行一个btsync客户端,在VPS上运行一个项目,其它所有节点都使用预定义主机与这台VPS连接。
如果两边都是内网,但是又不想在VPS上面保存文件,仅做数据中转,那就需要使用像frp这样的工具,将VPS上面btsync客户端的ip和端口映射到电脑A,其它节点使用预定义主机指定VPS的ip和端口。
如此,可以将btsync老版本做为一个私有的使用继续使用。
因为官方服务器的服务器连不上,设置 proxy 也连不上,这点很奇怪。
怎样搭建一个中继,可以正常使用?
----------------
How to set up a BTSync relay?
Since the official servers are unreachable and setting up a proxy also fails to connect, this is quite strange.
How can I set up a relay that functions properly?
phpstrom安装laravel idea插件
https://www.braum.ac.cn/posts/laravel-news/laravel-idea
环境:linux/nginx
在一些使用环境中,早期的https版本由于安全性不够好已经不建议使用,托管商或代码会要求网站停止使用不安全的TLS1.0/TLS1.1协议。
对应于nginx中相关配置指令是ssl_protocols,修改后通过sslscan工具发现始终没生效。查阅nginx的文档,发现有这么一句话If the directive is specified on the [server] level, the value from the default server can be used。
翻译过来就是:如果在server块中使用ssl_protocols了,那么该指定会直接使用默认的值,而并不是当前server块中指定的值。而如果nginx没有默认的server时,将会使用第一个server作为默认的server。因此需要在第一个server或默认的server中,配置ssl_protocols。也可以在http块中指定ssl_protocols。
http {
#...
# 指定支持的 SSL/TLS 协议版本
ssl_protocols TLSv1.2 TLSv1.3;
#...
}
再翻译一下,一个linux服务器通常会在nginx中跑多个网站,以lnmp.sh为例,系统在安装时会在总配置文件nginx.conf中建一个默认站点,其它新建的站点每个网站会在vhost目录下生成一个单独的配置文件:
//以lnmp.sh为例,配置文件在/usr/local/nginx/nginx.conf中:
server
{
listen 800 default_server reuseport;
#listen [::]:80 default_server ipv6only=on;
server_name _; //默认站点
index index.html index.htm index.php;
root /home/wwwroot/default;
ssl_protocols TLSv1.2 TLSv1.3;
...
}
include vhost/*.conf; //其它站点
如上配置,如果nginx.conf中指定了ssl_protocols,这个就是默认的配置,如果这个文件中有多段server{},那么后面的会覆盖前面的。如果每个网站都要修改,就需要分别设置vhost中的所有的配置。
做网站的都知道,起初是注册一个域名,然后买一个虚拟空间(vhost),把域名a记录解析到空间,通过ftp把网站程序上传到空间中,一个网站就建成了。
然而ftp并不安全,而且经常几百个网站共用一个ip,一个有问题会连累同服务器几百个网站被搜索引擎K站。
玩着玩着,就变成了玩linux服务器,自己搭环境,这时候上传文件就用ssh比较多。比如前文说到的执行命令用putty,上传文件用sftp工具,比如putty家的bitvise SSH Client,要学的东西也越来越多。
要说方便也方便,但是还是不如本地电脑这样c盘拷贝到d盘这么方便。有没有一种可能,像映射网络磁盘这样,实现网站服务器与本地电脑像c盘拷d盘这样用呢?
有,还真找到这样的工具。
安装WinFsp https://github.com/billziss-gh/winfsp/releases/
安装SSHFS-Win https://github.com/billziss-gh/sshfs-win/releases
安装好后重启电脑,在桌面我的电脑图标上点右键,映射网络驱动器,弹出对话框:
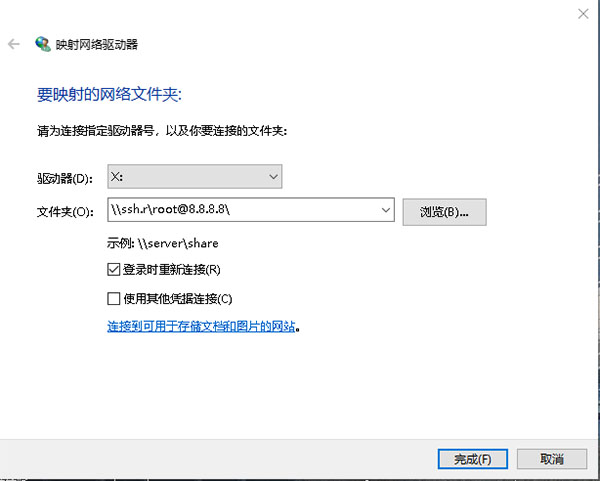
驱动器这里的X,就是映射成功能本地电脑中显示X盘。
文件夹:\\sshfs.r\root@8.8.8.8\ 这是一种固定格式ssh.r表示以root权限登录到根目录,root是服务器用户名,@8.8.8.8是你的linux服务器地址,这个映射完成后,是直接以root身份把服务器的根目录\映射到本地X盘。如下图:
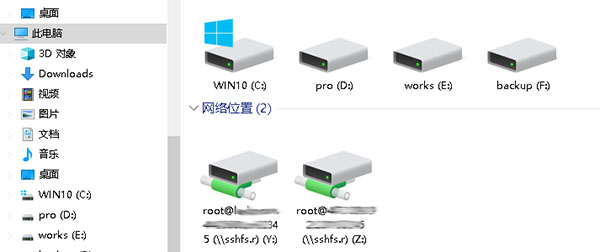
是不是方便很多? ssh有很多骚操作,这是很有意思的一个。
扩展:
1.如果服务器的sshd的端口不是默认的22怎么办?
格式:\\sshfs.r\root@8.8.8.8!2222
这里是连接到服务器的sshd使用的2222端口
2. 不想映射到服务器根目录,只映射到指定目录怎么办?
格式:\\sshfs.r\root@8.8.8.8!2222\www\wwwroot
这里就是直接映射到网站环境的根目录。
3.不想使用root用户怎么办?
格式:\\sshfs.r\test@8.8.8.8!2222\home\test\
这里使用test用户连接服务器,并且指定到test用户家目录(别的目录没权限)
4.能使用服务器的域名吗?
格式:\\sshfs.r\test@www.google.com!2222\home\test\
当然没问题,如上格式把www.google.com换成你的域名即可
环境:centos7-64 php,使用了lnmp.org一键搭配脚本
使用lnmp ssl add生成ssl证书失败,提示/usr/local/acme.sh/upgrade.sh: No such file or directory。
已知lnmp.org脚本是使用github上的acme.sh进行的生成,根据日志到/usr/local/目录中找不到acme.sh,猜测是根本没有下载到脚本。查看日志,有下面一段:
--2024-09-02 16:58:23-- https://soft.vpser.net/lib/acme.sh/latest.tar.gz
Resolving soft.vpser.net (soft.vpser.net)... failed: Name or service not known.
wget: unable to resolve host address ‘soft.vpser.net’
tar (child): latest.tar.gz: Cannot open: No such file or directory
tar (child): Error is not recoverable: exiting now
tar: Child returned status 2
tar: Error is not recoverable: exiting now
/usr/bin/lnmp: line 1186: cd: acme.sh-*: No such file or directory
/usr/bin/lnmp: line 1187: ./acme.sh: No such file or directory
sed: can't read /usr/local/acme.sh/acme.sh: No such file or directory
/usr/bin/lnmp: line 1192: /usr/local/acme.sh/upgrade.sh: No such file or directory
chmod: cannot access '/usr/local/acme.sh/upgrade.sh': No such file or directory
Restarting cron (via systemctl): cron.service.
/usr/bin/lnmp: line 1220: /usr/local/acme.sh/acme.sh.env: No such file or directory
Generate ssl certificate using BuyPass...
/usr/bin/lnmp: line 1339: /usr/local/acme.sh/acme.sh: No such file or directory
注意日志中有关键的一段:Resolving soft.vpser.net (soft.vpser.net)... failed: Name or service not known,由于论坛现在登录不了,也找不到作者,根据这一句进行搜索,果然也有人遇到这个问题,起因是可能是由于域名被墙,导致大面积安装故障,办法是将脚本中的旧地址换成新地址。
打开/usr/bin/lnmp,1180行左右,将其中的https://soft.vpser.net/lib/acme.sh/latest.tar.gz,改为https://soft.lnmp.com/lib/acme.sh/latest.tar.gz。
保存后重新执行lnmp ssl add,问题解决。
参考:https://bbs.lnmp.com/thread-27108-1-1.html
在一个号称AI免费设计logo网站里制作了一个logo,制作了一个还不错,但是到下载的一步要求付费199。
这套路玩的真6,干它!
在chrome浏览器中显示这个logo,这个logo是使用svg实时渲染的,首先看有没有一些图标先将其最大化,然后按f12打开浏览器调试,通过鼠标点击dom一层一层找到logo所在的dom,这个网站是比较鸡贼的,每两三秒刷新一下动画dom变来变去,很难选中。
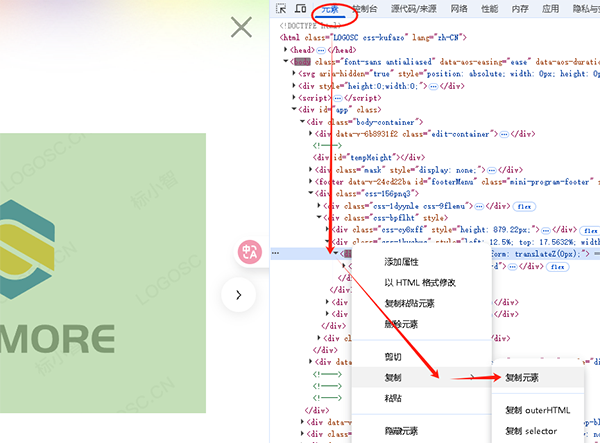
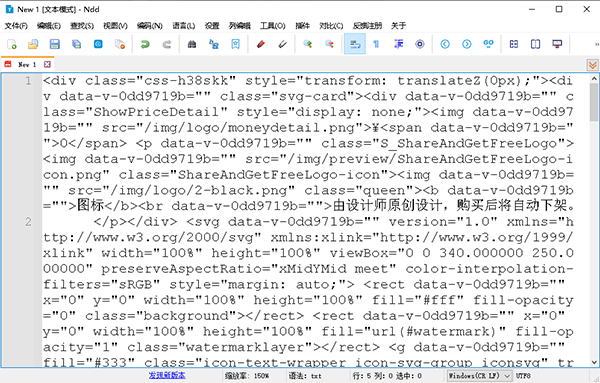
找到svg所在dom的父级dom,右键复制-复制元素,好几次复制出来粘贴到记事本都是undefiende,功夫不负有心人,终于在某一次logo显示的时候又复制了一次,粘贴到记事本得到一大片代码。如图:
先放到notepad--里面格式化一下,明显的有很多html代码,中间包裹着一对<svg>..........</svg>,把前后的都去掉,然后保存成一个1.svg文件。
使用inkscape或coreldraw打开,瞬间得到这个logo,接下来想怎么玩就随意了。
环境:centos7-64 aapanel php8.3
导入innsohop0.5完整包后,然后进入宝塔(aapanel)面板,将根目录手工指定到/www/wwwroot/wwwtttcom/public,同时取消open_basedir限制。这是由于innoshop使用的是laravel框架,public是应用程序目录,上一极是laravel框架目录。
1. 404 not found
这是第一个问题,在面板中当前网站的配置中,到最下面加入:
location / {
try_files $uri $uri/ /index.php?$query_string;
}
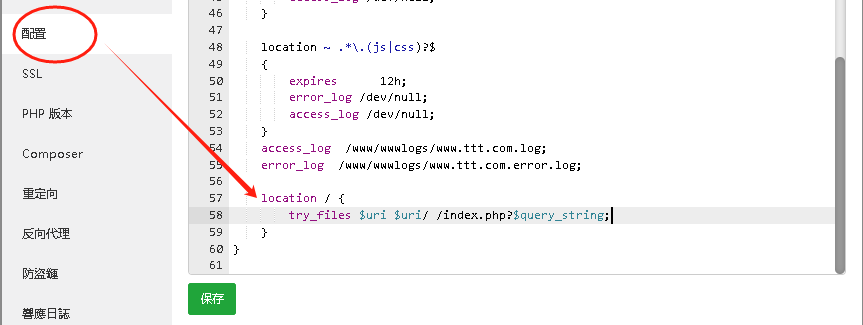
当然手工配置也是可以的,找到/www/panel/nginx/vhost/www.ttt.com.conf文件,在最下面加入上面内容也行,重启nginx即可。
如果修改好后失败,那么找到public目录下,删除或者清空.user.ini文件。
2. file_put contents .env Faled to open stream: Permission denied
在继续安装过程中,又出现了下面错误:
file_put contents(Awwwwwrootiwwtttcom/.env): Faled to open stream: Permission denied
这明显是一个权限问题,要访问.env文件但是受限了。
进入larave的目录,即网站根目录public的上一层目录,使用ll -a命令显示出以.开头的隐藏目录。显示.env文件从属于root,改成从属于www用户。
chown www:www .env
这是个应用的配置文件,不需要重启服务器,刷新页面问题解决,直至完装完成。